インターネットが日常生活に欠かせない今、私たちはセキュリティの重要性をますます実感しています。特にHTTPSの機能を用いて実現できるものはどれかというテーマは、多くの人にとって興味深いものです。HTTPSは、データの暗号化を通じて、安全な通信を提供する技術です。私たちは、この技術がどのように私たちのオンライン体験を向上させるのかを探っていきます。
HTTPSの基本概念
HTTPSは、ウェブ上での安全な通信を実現するプロトコルです。このプロトコルは、ユーザーとサーバー間でデータを暗号化し、情報の盗聴や改ざんを防ぎます。
HTTPSとは何か
HTTPSは、Hypertext Transfer Protocol Secureの略で、データを暗号化することでセキュリティを向上させます。具体的には、HTTPにSSL(Secure Sockets Layer)またはTLS(Transport Layer Security)が追加された形式です。これにより、通信内容が第三者に解読されるリスクを大幅に軽減します。
HTTPSの仕組み
HTTPSの仕組みは主に次のプロセスに基づいています:
- SSL/TLSハンドシェイク – クライアントとサーバーが安全な接続を確立します。
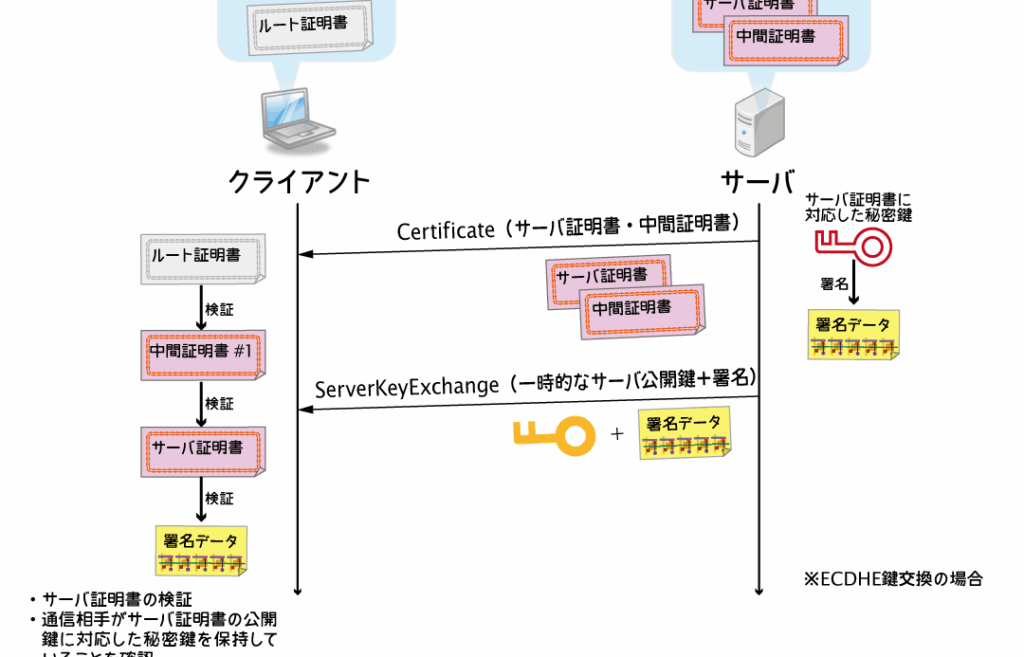
- 証明書の確認 – サーバーはデジタル証明書を提供し、クライアントがその信頼性を確認します。
- セッション鍵の生成 – セッションごとに一時的な暗号鍵が生成され、データが暗号化されます。
- データ転送 – 暗号化されたデータが送信され、受信者側で復号化されます。
HTTPSの機能
HTTPSは、安全なインターネット通信を提供するための重要なプロトコルです。私たちのデータを保護し、オンラインでのやり取りを安全にする方法について詳しく見ていきます。
データの暗号化
HTTPSでは、ユーザーとサーバー間の情報を暗号化して保護します。このプロセスにより、データは送信時に第三者に解読されるリスクを軽減します。暗号化されたデータは、通常のテキストではなく、解読が難しい形に変換されます。このため、以下のような情報が安全に保たれます:
- クレジットカード情報
- パスワード
- 個人情報
この暗号化機能は、SSLまたはTLSによって実現されます。これにより、私たちのオンライン取引が信頼できます。
サーバー認証
HTTPSは、サーバーの正当性を確認するためのサーバー認証機能を提供します。これにより、ユーザーは自分が接続しているサーバーが本物であると確信できます。サーバーは、SSL証明書を利用して、自身の身元を証明します。具体的には、以下のプロセスが行われます:
- サーバーは証明書を提示
- クライアントはその証明書を確認
- 正当な証明書であれば、安全な接続が確立される
HTTPSが実現できること
HTTPSは、オンラインでの安全な通信を確保するための重要な機能を提供します。特に、インターネットを利用する際のセキュリティとプライバシーを向上させます。
セキュアなデータ送信
HTTPSはデータの暗号化を通じて、セキュアなデータ送信を実現します。ユーザーがウェブサイトに送信する情報、例えばクレジットカード情報やパスワードなどは、暗号化されて第三者に解読されることが防がれます。これにより、以下のような利点があります。
- データの盗聴を防ぐ
- 情報が改ざんされるリスクを軽減する
- 安全なオンライン取引を可能にする
このように、HTTPSを使用することで、私たちのデータは常に守られた状態で通信されます。
ユーザープライバシーの保護
HTTPSはユーザープライバシーの保護にも大きく貢献します。ユーザーは、自分のデータがどのように使用されているかについて安心感を持つことができます。ウェブサイトはSSL/TLS証明書を使用して、信頼性を証明しています。これにより、私たちが接続するサーバーが本物であることを確認しやすくなります。
- ユーザー情報の漏洩を防ぐ
- 偽のウェブサイトからの保護を強化する
- 適切なプライバシー設定を促進する
HTTPSの利点と欠点
HTTPSは、オンライン通信において多くの利点を提供します。その一方で、いくつかの欠点も存在します。これから、HTTPSの利点と欠点について詳しく見ていきます。
HTTPSの利点
- 強力なデータ暗号化: HTTPSは、データを暗号化することで、通信中の情報が第三者に読み取られないようにします。これにより、クレジットカード情報やパスワードが安全に保たれます。
- サーバーの認証: HTTPSは、サーバーが本物であることを検証する機能を提供します。SSL証明書を使用することで、ユーザーは安全なウェブサイトと接続していることを確認できます。
- プライバシーの保護: HTTPSは、ユーザーのプライバシーを守るために設計されています。データの暗号化により、個人情報や閲覧履歴が保護されます。
- SEOの向上: GoogleはHTTPSを使用するウェブサイトを優先的にランク付けします。そのため、HTTPSを導入することで、検索エンジン最適化に寄与します。
- 信頼性の向上: HTTPSを導入したサイトは、ユーザーにとって安心感を与えます。安全な接続が確保されることで、オンライン取引が信頼されるようになります。
HTTPSの欠点
- 費用の発生: SSL証明書の取得には費用がかかる場合があります。無料のオプションも存在しますが、信頼性に欠けることがあります。
- サーバー負荷の増加: HTTPSはデータ暗号化のため、サーバーに負荷がかかる可能性があります。特にトラフィックが多いサイトでは、リソース管理に注意が必要です。
- 設定の複雑さ: HTTPSの設定は、初心者にとって難しいかもしれません。適切な設定を行わないと、不具合が発生する可能性があります。
- 内容のキャッシュが影響を受ける: HTTPSを使用すると、ブラウザのキャッシュ機能が影響を受けることがあります。キャッシュの管理が必要になる場合があります。
HTTPS導入のステップ
HTTPSを導入する過程には、いくつかの重要なステップが存在します。これらのステップを明確に把握することで、安全なウェブ通信を実現できます。
SSL証明書の取得
SSL証明書は、HTTPSを実現するための必須要素です。まず、信頼できる認証局(CA)からSSL証明書を取得します。具体的には、以下の手順を踏む必要があります。
- 申請: 認証局のウェブサイトでアカウントを作成し、証明書の申請を行います。
- 検証: 認証局が、申請したドメインの所有権を確認します。これには、メール確認やDNS設定の変更が含まれる場合があります。
- 発行: 検証が完了すると、SSL証明書が発行されます。この証明書には、公開鍵とその情報が含まれています。
SSL証明書が手に入ったら、ウェブサーバーに正しくインストールすることで、HTTPS通信が開始できます。
ウェブサイトの設定
ウェブサイトをHTTPS化するためには、適切な設定が不可欠です。以下のポイントに注意が必要です。
- ウェブサーバー設定: SSL証明書をウェブサーバーにインストールします。ApacheやNginxなど、サーバーの種類によって手順が異なります。
- リダイレクト設定: HTTPからHTTPSへのリダイレクトを設定します。これにより、従来のHTTPでアクセスしてきたユーザーも自動的にHTTPSに移行します。
- コンテンツの確認: サイト内のリンクやリソースもHTTPSに変更します。これによってmixed contentエラーを防ぎます。
結論
HTTPSは私たちのオンライン体験を安全にするための不可欠な要素です。データの暗号化とサーバー認証を通じて私たちの個人情報を守り、安全な取引を可能にします。これにより、私たちは安心してウェブサイトを利用できるのです。
またHTTPSを導入することでSEOの向上や信頼性の強化も期待できます。私たちのデジタル環境がますます複雑化する中で、HTTPSの重要性は高まる一方です。これからもHTTPSを活用し、安全で信頼できるオンライン体験を提供していきましょう。