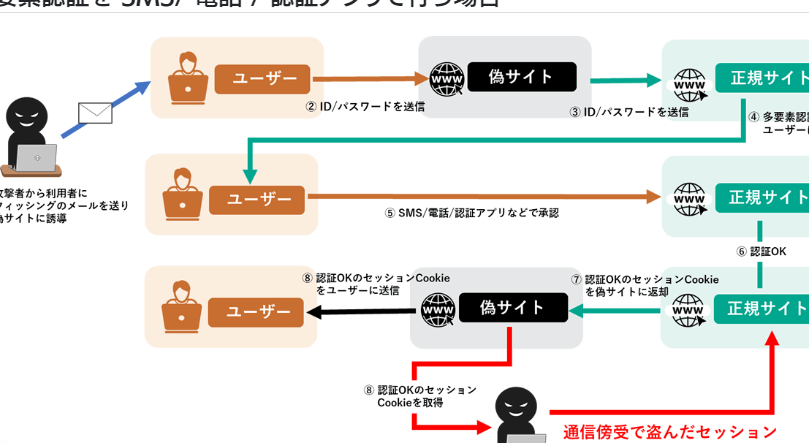
私たちのデジタルライフが進化する中で、ログイン機能をもつwebサイトに対するパスワードの盗聴と総当たり攻撃は、ますます深刻な問題となっています。これらの攻撃が成功すると、個人情報や機密データが危険にさらされることになります。私たちは、この脅威にどう立ち向かうべきかを考える必要があります。
ログイン機能をもつWebサイトにおける脅威
ログイン機能を備えたウェブサイトは、様々な脅威に直面しています。特に、パスワードの盗聴や総当たり攻撃は、個人情報を狙う悪意のある行為です。私たちは、これらの脅威を正しく理解し、対策を講じることが重要です。
パスワードの盗聴について
パスワードの盗聴は、通信が安全でない場合に発生します。例えば、公共のWi-Fiネットワークを通じて送信される情報は、容易に傍受される可能性があります。このような場合、悪意のある第三者は、ユーザーの認証情報を簡単に取得できます。
暗号化は、パスワードの盗聴を防ぐための有効な手段です。SSL/TLSなどのセキュアな通信プロトコルを使用することで、データが盗まれるリスクを大幅に減少させます。また、ユーザーには注意喚起が必要です。信頼できるネットワーク環境でのみログインを行うことが推奨されます。
総当たり攻撃の概要
総当たり攻撃は、攻撃者がパスワードを体系的に試す手法です。攻撃者は、一般的なパスワードや辞書に載っている言葉を使って、ログイン情報にアクセスしようとします。この攻撃が成功すると、アカウントが不正に利用され、個人情報が危険にさらされます。
パスワードの盗聴対策
パスワードの盗聴を防ぐためには、複数の対策を講じることが重要です。ここでは、効果的な対策として暗号化技術とセキュリティプロトコルについて詳しく説明します。
暗号化技術の導入
暗号化技術の導入は、安全な通信を確立するための基本です。データを送信する際には、SSL/TLSなどのプロトコルを使用することで、情報が外部から傍受されるリスクを大幅に軽減できます。具体的には、以下のポイントが重要です。
- データが送信される前に暗号化されることで、不正アクセスを防ぐ
- 通信経路での盗聴を無効化するために、信頼性のある証明書を利用
- 定期的なソフトウェアの更新により、最新の暗号化技術を採用
こうした対策を実施することで、パスワードの安全性を高め、ユーザーの信頼を得ることができるのです。
セキュリティプロトコルの使用
セキュリティプロトコルの使用は、パスワードの盗聴を防止するために不可欠です。適切なプロトコルを選ぶことで、通信の安全性が向上し、脅威に対する抵抗力が強化されます。以下の技術が特に効果的です。
- HTTPS: ウェブサイトの全体を暗号化し、データの整合性を保持
- SFTP: 安全なファイル転送を実現し、不正アクセスを防ぐ
- VPN: プライベートネットワークを構築し、データの安全性を確保
総当たり攻撃対策
総当たり攻撃への対策は、アカウントの安全性を高めるために不可欠です。これらの対策を講じることで、攻撃者に対する防御を強化できます。
アカウントロックアウト機能
アカウントロックアウト機能は、不正アクセスを防ぐために効果的です。この機能を有効にすると、指定された回数の誤ったログイン試行の後、アカウントが一時的にロックされます。具体的な設定例としては、以下のような要素があります。
- 5回以上の連続した失敗でアカウントをロック
- ロック解除のための時間を設定(例:15分後)
- 管理者による手動解除のオプション
これにより、攻撃者はアカウントにアクセスしにくくなります。また、正当なユーザーに通知を送ることで、アカウントの異常を早期に発見することも可能です。
2要素認証の導入
2要素認証(2FA)は、アカウント保護において重要な手段です。この仕組みでは、ユーザーがログインする際に、通常のパスワードに加えて、もう一つの確認要素を要求します。これにより、パスワードが漏洩した場合でも、アカウントの不正アクセスを防ぐことができます。以下は、2FAの具体的な方法です。
- SMSやEメールによる確認コード
- 認証アプリ(例:Google Authenticator)を使用
- 生体認証技術(指紋認証など)
対策の組合せと推奨
効果的なセキュリティ対策の実施は、私たちのデジタルデータを保護するために不可欠です。このセクションでは、パスワードの盗聴や総当たり攻撃への対策の組合せを詳しく見ていきます。
組合せによる効果の比較
複数の対策を組み合わせることで、セキュリティ強度が飛躍的に向上します。以下の方法で効果を比較できます。
- 暗号化技術の使用:SSL/TLSによる通信の暗号化は、データの盗難を防ぐ。
- アカウントロックアウト機能の実装:指定回数以上のログイン失敗で一時的にアカウントを封鎖し、不正アクセスを阻止。
- **2要素認証(2FA)**の導入:パスワードの他に別の確認要素を要求し、セキュリティを強化。
これらの組み合わせで、個々の対策の効果を高め、パスワード漏洩や不正アクセスのリスクを大幅に減少させます。
ケーススタディ
実際のケーススタディを通じて、これらの対策の実効性を確認できます。以下の成功事例を挙げます。
- 企業A:SSL/TLSを導入し、データ漏洩事件がゼロになった。
- 企業B:2FAを実施した結果、不正アクセスの試行が99%減少した。
- 企業C:アカウントロックアウト機能を設定し、攻撃者によるアクセス試行を防いだ。
Conclusion
私たちのデジタルデータを守るためにはパスワードの盗聴や総当たり攻撃に対する効果的な対策が不可欠です。通信の暗号化やセキュリティプロトコルの導入により、情報の漏洩リスクを大幅に減少させることができます。
またアカウントロックアウト機能や2要素認証を組み合わせることで、不正アクセスの可能性をさらに低下させることができます。これらの対策を実施することで、私たちは安全なオンライン環境を確保し、信頼性を高めることができるでしょう。セキュリティの強化は一度きりの作業ではなく継続的な取り組みが必要です。私たち全員がこの意識を持ち続けることが重要です。