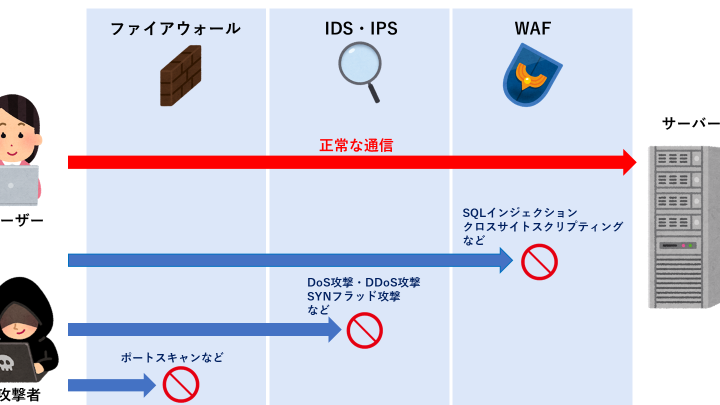
私たちが日常的に使用するデジタルシステムの安全性は、ますます重要になっています。特に、サイバー攻撃が増加する中で、私たちのデータを守るための手段としてIDSの機能はどれかを理解することが不可欠です。IDS(侵入検知システム)は、ネットワークやシステム内の異常な活動を監視し、リアルタイムで警告を発する重要なツールです。
idsの機能とは
侵入検知システム(IDS)は、データ保護において重要な役割を果たすテクノロジーです。このシステムは、ネットワークやシステム内の異常な活動を監視し、不正アクセスや攻撃を早期に検出します。具体的な機能には以下が含まれます。
これらの機能によって、IDSはサイバー攻撃の被害を最小限に抑えます。また、さまざまなタイプの攻撃に対応できる能力を持っています。たとえば、マルウェア、DDoS攻撃、内部不正アクセスなど、多岐にわたる脅威を識別します。
idsの主な機能
IDSは、ネットワークのセキュリティを強化するための重要な役割を果たします。私たちは、侵入検知システムが持つ主な機能を理解し、適切な対策を講じることが必要です。以下に、IDSの主な機能を詳しく説明します。
リアルタイム監視
IDSは、リアルタイムでネットワークやシステムの活動を監視します。監視は、以下のようなプロセスで行われます。
- トラフィックを常に解析
- 異常なパターンを即座に特定
- 管理者への警告を迅速に発信
このプロセスにより、私たちは攻撃を早期に発見し、対策を講じることができます。
脅威検知
IDSは、多様な脅威を検知する能力を持っています。具体的には、次のような機能が含まれます。
- 知識ベースによる既知の攻撃の識別
- 機械学習を用いた未知の脅威の検出
- 定義されたしきい値を超える異常行動の検知
これにより、私たちは多様な攻撃手法に対応できるのです。
インシデントレスポンス
IDSは、脅威が特定されると迅速にインシデントレスポンスを行います。具体的な機能は次の通りです。
- 自動化された応答プロセス
- インシデント発生時の詳細なログ記録
- フォレンジック分析の実施
idsと他のセキュリティツールの違い
侵入検知システム(IDS)と他のセキュリティツールとの違いを理解することで、各ツールの適切な利用が可能となる。特に、ファイアウォールやアンチウイルスソフトとは異なる役割がある。
firewallsとの比較
侵入検知システム(IDS)は、ネットワーク上の異常な活動を監視する一方、ファイアウォールはトラフィックの流れを制御する。言い換えれば、ファイアウォールは不正なアクセスをブロックする機能を持ち、IDSはその活動を検知し警告する。このため、IDSは事後的なアプローチであり、ファイアウォールは事前的な防御手段の役割を果たす。
- IDSは異常活動を分析し、アラートを生成。
- ファイアウォールは不正なトラフィックをフィルタリング。
- IDSは悪意のある行動を早期に発見。
- ファイアウォールは外部との通信を管理。
antivirusとの比較
- IDSはネットワーク全体の脅威を検知。
- アンチウイルスは特定のファイルやプログラムをスキャン。
- IDSは行動の異常を捉え、アラートを出す。
- アンチウイルスは駆除を行い、感染を防止。
idsの実装方法
idsの実装方式について考えてみましょう。効果的な導入には、適切なハードウェアとソフトウェアの選定が不可欠です。
必要なハードウェア
idsシステムを運用するためには、特定のハードウェア要件があります。以下のポイントを考慮してください。
- サーバー: 高い処理能力を持つサーバーが必要です。これにより、リアルタイムでデータを解析できます。
- ストレージ: 大容量のストレージが求められます。特にログデータを効率的に保存するために必要です。
- ネットワーク機器: 高速なネットワークインターフェースが推奨されます。これにより、トラフィックの監視精度が向上します。
ハードウェアの選定は、idsの運用効率に直接影響します。私たちが使用するハードウェアは、最終的なセキュリティの強度に寄与します。
ソフトウェアの選定
idsの機能を最大限に引き出すためには、適切なソフトウェア選びが重要です。次の要素に注意を払いましょう。
- 機能性: 脅威検知能力やアラート機能が充実しているソフトウェアを選択します。効果的な監視が実現されます。
- ユーザビリティ: 直感的なインターフェースを持つソフトウェアが望ましいです。使いやすさが操作効率に寄与します。
- サポート体制: 専門的なサポートを提供するベンダーを選ぶことが重要です。トラブルシューティングに役立ちます。
idsの利点と欠点
IDSの利点や欠点を理解することが、私たちにとって重要なポイントです。具体的には、次のような利点が挙げられます。
- リアルタイムでの脅威検知: IDSはネットワーク内の異常を即座に監視し、迅速に警告を発することができます。この機能により、攻撃の初期段階での対応が可能です。
- 詳細なログの記録: システムが記録する全トラフィックは、後の調査に役立ちます。ログ分析はサイバー攻撃の把握や予防策の策定に役立ちます。
- 多様な脅威への対応: IDSは、さまざまな種類の攻撃(例: DDoS攻撃、内部不正アクセス)に対するDetection能力を持ちます。これにより、組織のセキュリティが強化されます。
しかし、IDSには欠点も存在します。具体的には以下のような点が考慮されます。
- 誤検知の可能性: IDSは正常なトラフィックを異常として誤検知することがあります。この誤検知は、管理者の負担を増加させる要因です。
- コスト面の負担: 導入時や運用にかかるコストは組織にとって大きな負担となります。また、高度な専門知識を要するため、訓練やサポートが必要です。
- リアルタイムでの脅威への対応が難しい場合: IDSは通知は行うものの、実際の脅威への即時対応は他の手段(例: ファイアウォール)と組み合わせる必要があります。
Conclusion
私たちが日々直面するサイバー脅威に対抗するためにはIDSの機能を理解し活用することが不可欠です。リアルタイムでの監視や脅威検知はもちろんのこと、迅速なインシデントレスポンスもその重要な役割です。
適切なハードウェアとソフトウェアの選定によりIDSの性能を最大限に引き出すことができるため、私たちのセキュリティ対策を一層強化する手助けとなります。これからもIDSの利点を生かしつつ、常に進化する脅威に備えていきましょう。