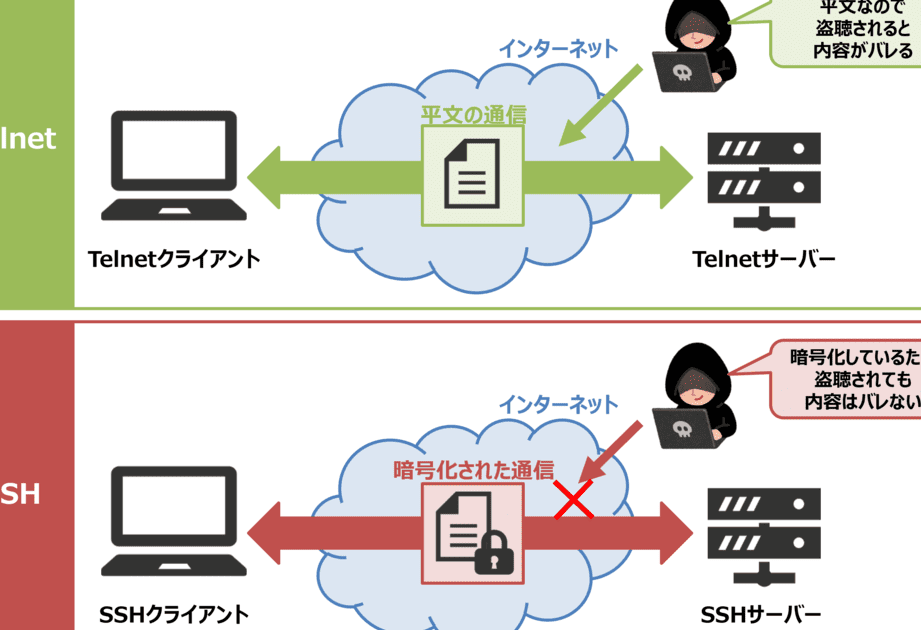
私たちが日常的に使用するインターネットの世界では、セキュリティがますます重要になっています。特に、遠隔にあるコンピュータに安全にログインするためには、暗号化や認証機能をもち、信頼できるプロトコルが不可欠です。どのプロトコルが最も効果的なのかを知ることは、私たちのデータを守るために重要です。
遠隔ログインプロトコルの重要性
遠隔ログインプロトコルは、私たちのデジタル環境において極めて重要です。ログイン時に暗号化や認証機能が求められる理由は、個人や企業の情報を保護するためです。これにより、悪意のある攻撃から大切なデータを守れることがわかります。
また、適切なプロトコルを選ぶことが重要です。以下の特徴を持つプロトコルを考慮すべきです。
- SSH (Secure Shell): セキュアなシェルアクセスを提供し、遠隔サーバーの管理を安全に行える。
- VPN (Virtual Private Network): インターネット接続を暗号化し、プライバシーを保護する手段となる。
- RDP (Remote Desktop Protocol): グラフィカルなユーザーインターフェースで遠隔コンピュータにアクセスしやすくする一方、セキュリティの設定が重要である。
なぜこれらのプロトコルが重要なのか、疑問に思うかもしれません。それは、強固なセキュリティをもたらし、データ漏洩のリスクを低下させるからです。私たちは、効果的な認証措置を講じることで、信頼性の高いログイン環境を確保できます。
暗号化技術の基本
暗号化技術は、データを安全に保護するための重要な手段です。これらの技術には、特に対称鍵暗号方式と公開鍵暗号方式があります。それぞれの特徴は異なるため、利用シーンに応じた選択が肝心です。
対称鍵暗号方式
対称鍵暗号方式では、同じ鍵を使用してデータを暗号化し、復号します。この方式は、鍵の管理が効率的であるという利点があります。以下は、この方式の主な特点です。
- 高速性: 対称鍵暗号は、処理が迅速なため、大量のデータに対しても適しています。
- 簡単な鍵管理: 鍵は単一の正当なユーザー間で共有されるため、管理が容易です。
- AESやDESの使用: 一般的に使用されるアルゴリズムには、AES(Advanced Encryption Standard)やDES(Data Encryption Standard)があります。
ただし、送信者と受信者が共通の鍵を安全に共有する方法が必要です。
公開鍵暗号方式
公開鍵暗号方式は、異なる鍵を使用して通信を保護します。この方式では、公開鍵と秘密鍵の2つの鍵があります。以下のような特長があります。
- セキュリティの向上: 公開鍵は広く配布され、秘密鍵は安全に保管されるため、セキュリティが向上します。
- 相互認証: この方式により、誰がメッセージを送信したかを確認できます。
- RSAやECDSAの使用: 人気のあるアルゴリズムにはRSA(Rivest-Shamir-Adleman)やECDSA(Elliptic Curve Digital Signature Algorithm)があります。
認証機能の種類
認証機能は、安全に遠隔コンピュータにログインするための重要な要素です。主に、パスワード認証と二要素認証が用いられています。
パスワード認証
パスワード認証は、最も一般的な認証方法です。ユーザーは自分専用のパスワードを入力し、その正確さで認証が行われます。強力なパスワードを選ぶことが重要です。例えば、以下のポイントに留意することが推奨されます。
- 長さ: パスワードは最低でも12文字以上が推奨されています。
- 多様性: 大文字、小文字、数字、特殊文字を組み合わせることで、セキュリティが向上します。
- ユニークさ: 他のアカウントで使っていないパスワードを設定します。
ただし、パスワードは容易に推測されることもありますので、定期的な変更が望ましいです。
二要素認証
二要素認証は、さらにセキュリティを強化する方法です。まず、ユーザーがパスワードを入力し、その後に第二の認証手段を求められます。これには以下のような方法があります。
- SMSやメール認証: 登録した電話番号やメールアドレスに送信される確認コードを利用します。
- 認証アプリ: Google AuthenticatorやAuthyなどのアプリを使って、時限式のコードを生成します。
- 生体認証: 指紋や顔認識といった技術による確認が行われます。
安全なプロトコルの比較
私たちが安全な遠隔ログインのために使用するプロトコルは、さまざまな特性を持っています。以下で主要なプロトコルの特徴を比較します。
SSH(Secure Shell)
SSHは、ネットワークを介して安全に通信するためのプロトコルです。データの暗号化、認証、データ整合性を確保します。具体的には、以下の点が挙げられます。
- 鍵ベースの認証:パスワードではなく、公開鍵を使用した認証が可能。
- 高いセキュリティ:通信内容を完全に暗号化し、第三者による盗聴を防ぎます。
- シェルアクセス:リモートシステムのコマンドラインインターフェースに安全にアクセス可能。
SSHは主にサーバー管理に利用され、効率的に安全なデータの転送を実現します。
VPN(Virtual Private Network)
VPNは、インターネット経由でプライベートネットワークを拡張する技術です。ユーザーのデータを暗号化し、プライバシーを保護します。主な特徴は次のとおりです。
- データのトンネリング:データは、暗号化されたトンネルを介して送信され、不正アクセスから守られます。
- リモートアクセス:社員がどこからでも安全に企業のネットワークに接続できるようにします。
- IPアドレスの隠蔽:実際のIPアドレスを隠し、匿名性を向上させます。
VPNは企業や個人がインターネット上で安全に活動するための有効な手段です。
RDP(Remote Desktop Protocol)
RDPは、リモートデスクトップにアクセスするためのプロトコルです。デスクトップ画面を遠隔地から操作できることが大きな特徴です。以下はその利点です。
- グラフィカルインターフェース:ユーザーは、遠隔コンピュータのデスクトップを視覚的に操作できます。
- データの暗号化:セッション中に送信されるデータは暗号化され、不正アクセスを防ぎます。
- 複数接続のサポート:複数のユーザーが同時に同じサーバーに接続できるため、効率的です。
結論
遠隔コンピュータへの安全なログインには信頼できるプロトコルの選択が不可欠です。SSHやVPN、RDPなどのプロトコルはそれぞれ異なる特性を持ち、私たちのデータを保護するための強力な手段です。
暗号化技術や認証機能を理解し適切に活用することで、セキュリティを一層強化できます。特に二要素認証の導入は、パスワードだけでは不十分な現代において、さらなる防御策となります。私たちの情報を守るためには、これらのプロトコルと技術をしっかりと活用していくことが重要です。