私たちのデジタルライフは、常にサイバー攻撃の脅威にさらされています。そこで重要なのがファイアウォールのパケットフィルタリング機能です。この機能は、ネットワークの安全性を確保するために不可欠な役割を果たしています。では、具体的にどのように機能し、私たちのデータを守っているのでしょうか?
ファイアウォールのパケットフィルタリング機能とは
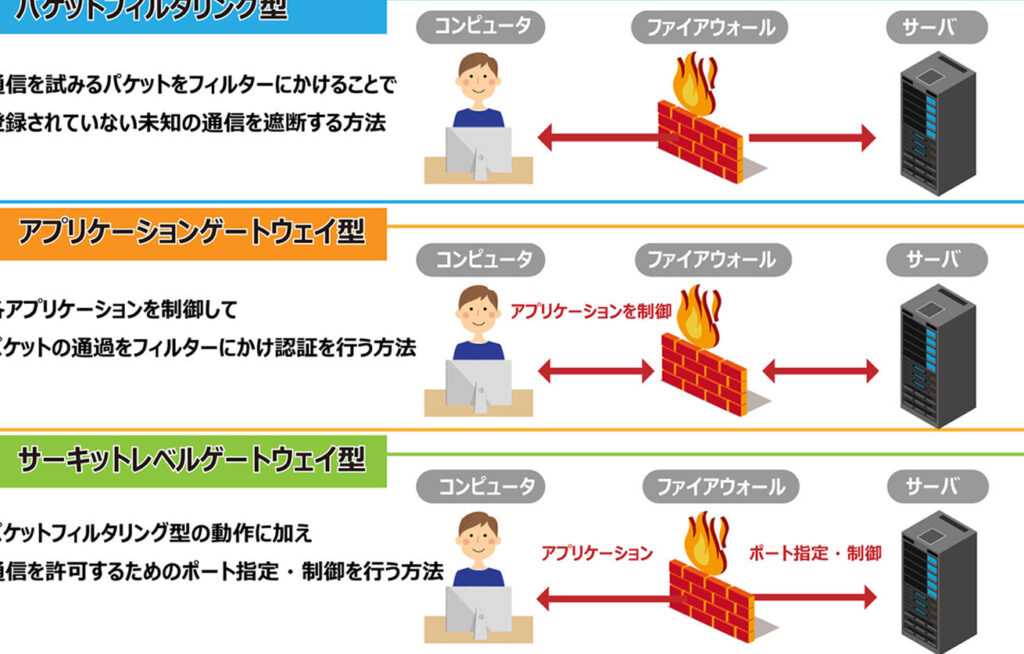
ファイアウォールのパケットフィルタリング機能は、ネットワークに入出するパケットを監視し、特定のルールに基づいて許可または拒否する役割を果たします。この機能によって、悪意のあるトラフィックから私たちのデータを守ることができます。具体的には、IPアドレスやポート番号、プロトコルなどの情報を基にフィルタリングされます。
基本概念
パケットフィルタリングは、通信の一部がネットワークを通過する際のセキュリティ措置です。主な機能には以下が含まれます。
- IPアドレスの確認: 送信元と宛先のIPアドレスを基にフィルタリングを行う。
- ポート番号の監視: 特定のサービスやアプリケーションの通信を制御する。
- プロトコルの判断: TCPやUDPなど、使用されるプロトコルに応じた制御を行う。
これらの基本概念により、パケットフィルタリングはネットワークのトラフィックを効率よく管理し、セキュリティレベルを向上させます。
重要性
パケットフィルタリングの重要性は、いくつかの点において明確です。
- 不正アクセスの防止: 外部からの攻撃を阻止し、ネットワークの安全性を確保する。
- 効率的な帯域幅管理: 不要なトラフィックを排除し、資源を最適化する。
- ログと監視の提供: トラフィックの記録を保持し、潜在的な問題を早期に発見する。
パケットフィルタリングの原理
パケットフィルタリングは、ネットワーク通信を制御する重要な仕組みです。私たちのデータを効果的に守るためには、この原理を理解することが不可欠です。
フィルタリングのメカニズム
フィルタリングは、特定の条件に基づいてデータパケットを識別し、通過を許可するか拒否します。主な条件には以下のものがあります。
これにより、悪意のあるトラフィックや不正アクセスを防ぐことができます。また、フィルタリングのメカニズムは通常、ルーターや専用のファイアウォールデバイスによって実行され、リアルタイムでデータを監視します。システムに応じて、決められた規則を遵守することで、通信の安全性を確保します。
ルール設定と管理
ルールの設定は、パケットフィルタリングの効果を最大限にするための重要な要素です。私たちが設定するルールは以下の項目に基づきます。
適切な記述の特定
正確なファイアウォールのパケットフィルタリング機能の理解は、ネットワークセキュリティの要です。以下に、パケットフィルタリングに関する主なポイントと具体例を示します。
主なポイント
- フィルタリングはデータパケットの通過を決定する: 特定の条件に基づいて信頼できる通信を選別し、不正なアクセスを防ぐ役割を担います。
- ルールの設定が効果を最大化する: 各ルールは、IPアドレス、ポート番号、プロトコルなどに基づきます。これにより、重要な通信が優先されます。
- リアルタイムの監視が可能: パケットは通過する際に監視され、不審な活動が即座に把握されます。これにより、迅速な対応が可能です。
- ログの保存と分析が重要: ファイアウォールは、通信履歴を記録します。このデータは将来的なセキュリティ対策の向上に役立ちます。
例とケーススタディ
- 企業のネットワーク防御: 大手企業では、特定のIPアドレスからのトラフィックをブロックし、社内データを守ることに成功しています。
- 教育機関のフィルタリング: 学校では、生徒の不適切なアクセスを防ぐために、特定のウェブサイトへの接続を制限します。
- 小売業者の応用: 小売業者は、オンライン詐欺を防ぐために、取引のパケットを分析し、不審な活動を事前に察知します。
パケットフィルタリングの利点と欠点
パケットフィルタリングには多くの利点と同時にいくつかの欠点があります。私たちのネットワークセキュリティを強化しながら、運用の効率も向上させる点には注目が必要です。
利点
- セキュリティの向上: パケットフィルタリングは、悪意のあるトラフィックをブロックすることでネットワークの安全性を確保します。具体的には、特定のIPアドレスからのアクセスを制限し、機密データを保護します。
- 帯域幅の管理: この機能は、トラフィックの種類に応じて帯域幅を適切に配分します。例えば、在线视频や音楽ストリーミングサービスのトラフィックを制限することで、利用可能な帯域幅を節約します。
- 運用コストの削減: 専用のハードウェアやリソースが不要な場合も多く、コストを抑えられます。これにより、企業は他の重要なセキュリティ対策に投資する余裕が生まれます。
欠点
- 誤検知: パケットフィルタリングは、特定のルールに基づいてパケットを判断しますが、誤って正常なトラフィックをブロックするリスクがあります。これが業務効率に影響を与えることもあります。
- 柔軟性の欠如: 一度設定したルールは固定的になりがちで、変化するネットワーク環境に対応しきれない場合があります。これにより、新しい脅威に対して脆弱になることがあります。
- 深いパケット検査の不足: パケットフィルタリングは基本的にヘッダー情報のみを検査するため、データの内容を分析できません。そのため、より高度な攻撃手法に対しては効果が薄れる可能性があります。
まとめと今後の展望
私たちは、ファイアウォールのパケットフィルタリング機能がどれほど重要であるかを理解しています。この機能は、ネットワークの入り口でデータを守る役割を果たします。特に、特定のルールに基づいてパケットを許可または拒否することで、悪意のあるトラフィックから私たちのデータを保護します。このプロセスは、インターネット上でのさまざまな脅威に対抗するために必要不可欠です。
また、パケットフィルタリングの運用においては、ルールの設定と管理が欠かせません。適切に設計されたセキュリティポリシーは、ネットワーク全体の安全性を高めます。例えば、企業が特定の国からのトラフィックをブロックすることで、サイバー攻撃のリスクを減らすことができます。私たちのリソースをムダにせず、効率的に運用するためには、これらのポリシーが重要です。
今後は、パケットフィルタリングの技術が進化し、より高度な脅威に対する対策が求められます。たとえば、AIを活用した分析が、リアルタイムの脅威検知を可能にすることが期待されています。また、ユーザーのフィードバックを基にルールを柔軟に更新することが、より安全性を高める一因となるでしょう。
Conclusion
私たちのネットワークセキュリティを守るためにファイアウォールのパケットフィルタリング機能は欠かせません。特定のルールに基づいてトラフィックを管理することで悪意のある攻撃からデータを保護します。適切なルール設定と定期的な見直しがこの機能の効果を最大化し、私たちのデジタル環境を安全に保つための鍵となります。
今後の技術進化に伴いAIを活用した脅威検知やルールの柔軟な更新が求められる中で、私たちは常に最新の情報を取り入れ、セキュリティ対策を強化していく必要があります。ネットワークの安全性を高めるために、パケットフィルタリングの重要性を再認識し、適切に活用していきましょう。