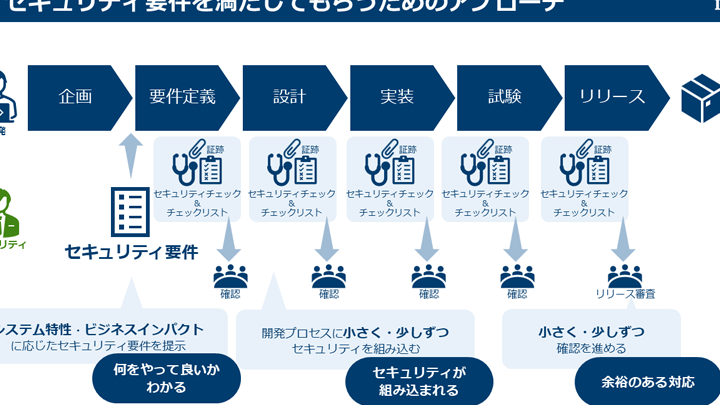
システム開発の上流工程では、システム稼働後に発生する可能性がある個人情報の漏えいや目的外利用などのリスクを無視できません。私たちは、これらのリスクに対する予防的な機能をどのようにシステムに組み込むことができるのかを探ります。これが成功すれば、私たちのシステムはより安全で信頼性の高いものになるでしょう。
システム開発の上流工程における重要性
システム開発の上流工程では、リスク管理が非常に重要です。個人情報の漏えいや目的外利用のリスクを早期に特定することで、大きな問題を未然に防げます。実際、システム稼働後に発生する問題に対する対処はコストがかかるものです。私たちは予防的な機能を考慮し、システム設計に組み込むことが必要です。
また、関係者とのコミュニケーションも欠かせません。利用者のニーズを理解することが、高品質なシステム開発につながります。さらに、ベストプラクティスを活用してリスクを管理することで、システムの信頼性を高めることができます。
リスクの種類と影響
システム開発におけるリスクには、個人情報の漏えいや目的外利用などがあります。これらのリスクは、システムの安全性と信頼性に大きな影響を与えるため、早期に特定し対策を講じることが重要です。
個人情報の漏えい
個人情報の漏えいは、システム稼働後に重要なリスクの一つです。この漏えいが発生すると、以下のような影響があります。
- 信頼の損失: 顧客やユーザーの信頼を失い、ビジネスの継続に影響を及ぼす。
- 法的責任の発生: 個人情報保護法などの法律違反とみなされ、罰則が科される可能性がある。
- 経済的損失: 違約金や賠償金が発生し、企業の財務に深刻な影響を及ぼす。
このようなリスクを避けるためには、データ暗号化やアクセス制限などの対策をシステムに組み込む必要があります。
目的外利用
目的外利用は、個人情報が意図した用途以外で使用されることを指します。このリスクにもさまざまな影響があります。
- 法的問題の発生: 利用目的が明確でない場合、法的なトラブルを引き起こすことがある。
- ブランドイメージの低下: 企業やサービスの信頼性が低下し、顧客の離脱を招くことになる。
- リソースの無駄遣い: 目的外に使用されたデータの管理や違反に対する対策に多くのリソースが消費される。
予防的な機能の検討
システム開発における予防的な機能の検討は、リスク管理の重要な要素です。個人情報の漏えいや目的外利用を防ぐために、さまざまな機能をシステムに組み込む必要があります。
リスク評価の手法
リスク評価は、私たちがシステムの安全性を高めるための基本的な手法です。具体的な手法には以下が含まれます。
- ヒアリング: 利用者や関係者との対話からリスク要因を特定する
- フローチャート分析: プロセスの流れを可視化し、リスクが発生するポイントを示す
- 定量分析: データに基づく数値化されたリスク評価を行う
これらの手法を活用することで、リスクを正確に把握し、対策を講じることが可能です。さらに、定期的な見直しが効果を持続させます。
各種機能の比較
システムに組み込むべき予防的な機能については、いくつかの候補があります。それぞれの機能には異なる特性があります。次の表に端的にまとめました。
| 機能 | 説明 | メリット | デメリット |
|---|---|---|---|
| データ暗号化 | データを暗号化し、情報漏えいを防止する | 高度なセキュリティを提供 | 複雑な運用が必要 |
| アクセス制御 | 利用者ごとに権限の設定 | 不正アクセスを防止 | ユーザー管理が煩雑 |
| ログ監視 | システムの操作履歴を記録・分析する | 不正行為を早期に発見できる | システム負荷の増加に繋がる可能性 |
| セキュリティ教育 | 利用者に教育プログラムを提供 | 意識の向上に貢献 | 継続的な取り組みが必要 |
システムへの組み込み方法
システムに予防的な機能を組み込む方法は、設計段階から開発プロセスにかけて多岐にわたる。これにより、リスクを下げてシステムの安全性を確保する。
設計段階での考慮事項
システム設計では、リスク評価とユーザーの要件を理解することが重要です。リスク評価を通じて、個人情報漏えいや目的外利用の可能性を特定します。さらに、以下のポイントを考慮します。
- 利用目的の明確化
- データの流れを把握
- ユーザーアクセス権の設定
これらを踏まえた設計により、将来的な問題を未然に防ぎます。また、ユーザーからのフィードバックも受け入れ、設計に反映させることが大切です。
開発プロセスにおける実装
システム開発の実装段階では、選定した機能を正確に組み込むことがカギとなります。具体的には、次の機能を実装します。
- データ暗号化
- アクセス制御
- ログ監視
事例研究
システム開発の上流工程において、私たちは個人情報の漏えいや目的外利用に関連するリスクを特定し、具体的な事例を検討します。たとえば、ある企業が顧客データの管理を不適切に行った結果、情報漏えいが発生しました。この事例では、リスク評価が未十分であったことが問題の根源です。
リスク管理の手法としては、以下の点が重要です:
- ヒアリング: 利用者のニーズを直接聞くことで、問題の早期発見が可能です。
- フローチャート分析: プロセスの可視化により、リスクが発生しうる箇所を特定します。
- 定量分析: 数値データを基に評価することで、具体的なリスク度を把握します。
さらに、予防的な機能の具体的な例として、以下のものが挙げられます:
- データ暗号化: 不正アクセスから情報を守るために必須です。
- アクセス制御: 必要なユーザーのみに情報閲覧を許可し、セキュリティを高めます。
- ログ監視: システムの利用状況をリアルタイムで把握し、異常を早期に発見します。
- セキュリティ教育: スタッフに対する研修が、意識向上につながります。
これらの機能を組み込む際、設計段階からのリスク評価が不可欠です。私たちは利用目的を明確にし、データの流れとユーザーアクセス権を整理します。実装時には、選定した機能がシステムに正確に組み込まれるように注意を払い、テストを徹底します。
具体的な事例として、ある金融業界の企業が適切なリスク管理を行った結果、顧客情報の漏えいを未然に防ぎました。このケースでは、予防的機能が設計段階から意識され、設計プロセスに組み込まれたことが成功の鍵です。
結論
システム開発におけるリスク管理は私たちの責任です。個人情報の漏えいや目的外利用を防ぐために予防的な機能を組み込むことが不可欠です。データ暗号化やアクセス制御などの対策を講じることで、システムの安全性を高めることができます。
また、リスク評価手法を活用し、ユーザーのニーズを理解することで、効果的な設計が可能になります。私たちがこのプロセスを重視することで、信頼性の高いシステムを提供し、将来的な問題を未然に防ぐことができるのです。リスク管理の重要性を再認識し、実践していきましょう。